La vostra azienda è pronta per l'AI?
Quaranta domande in otto aree. Ricevete una valutazione chiara, un piano con le priorità e le policy per colmare le lacune, già compilate con i vostri dati.
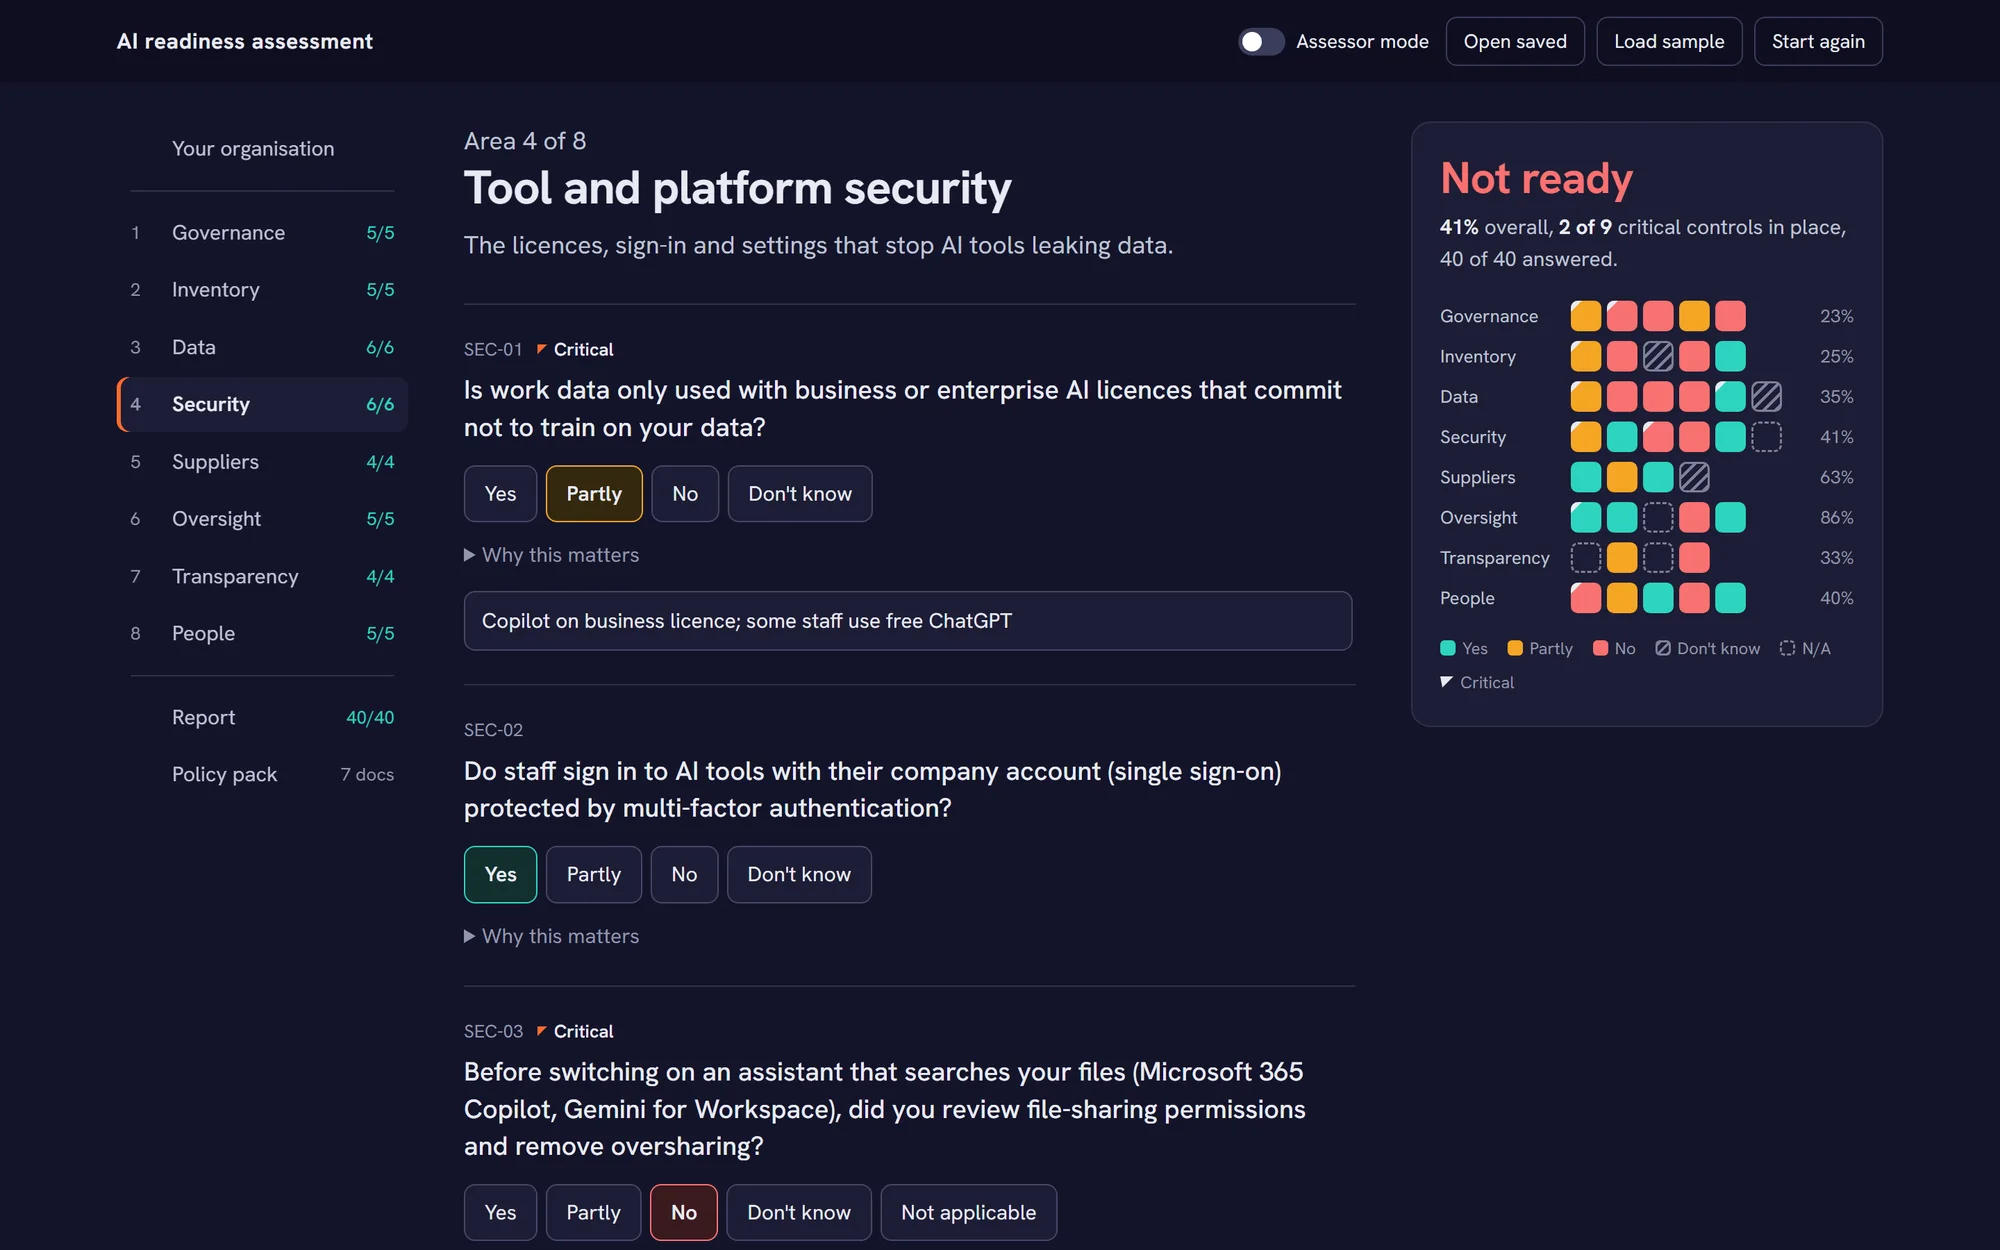
Esempio di risultato per uno studio contabile fittizio di 18 persone.
Rispondete insieme a chi conosce la materia
Un consulente vi guida in ogni domanda in un'unica sessione. Ogni risposta aggiorna subito il risultato, così sapete a che punto siete prima della fine della chiamata.
Domande chiare
Ogni domanda spiega perché è importante e qual è la buona pratica. «Non so» è una risposta legittima: conta come lacuna finché qualcuno non verifica.
Nove controlli critici
Alcune lacune contano più di un punteggio. Senza tutti e nove, per esempio le regole su quali dati si possono inserire nell'AI, nessuna azienda risulta Pronta.
Verificato, se vi servono prove
Con il livello Verificato il consulente controlla le evidenze e le impostazioni di Microsoft 365, e il report lo indica.


Un report su cui agire
Ogni lacuna diventa un'azione, con il motivo e cosa fare, nell'ordine giusto.
- EsitoPronta, Parzialmente pronta o Non pronta, con il punteggio complessivo
- Punteggi per areaDove siete forti e dove intervenire per primi
- Controlli criticiI nove che decidono se l'azienda può risultare Pronta
- Piano d'azioneOgni lacuna con la vostra risposta, cosa fare e quale documento aiuta
Le policy, già scritte
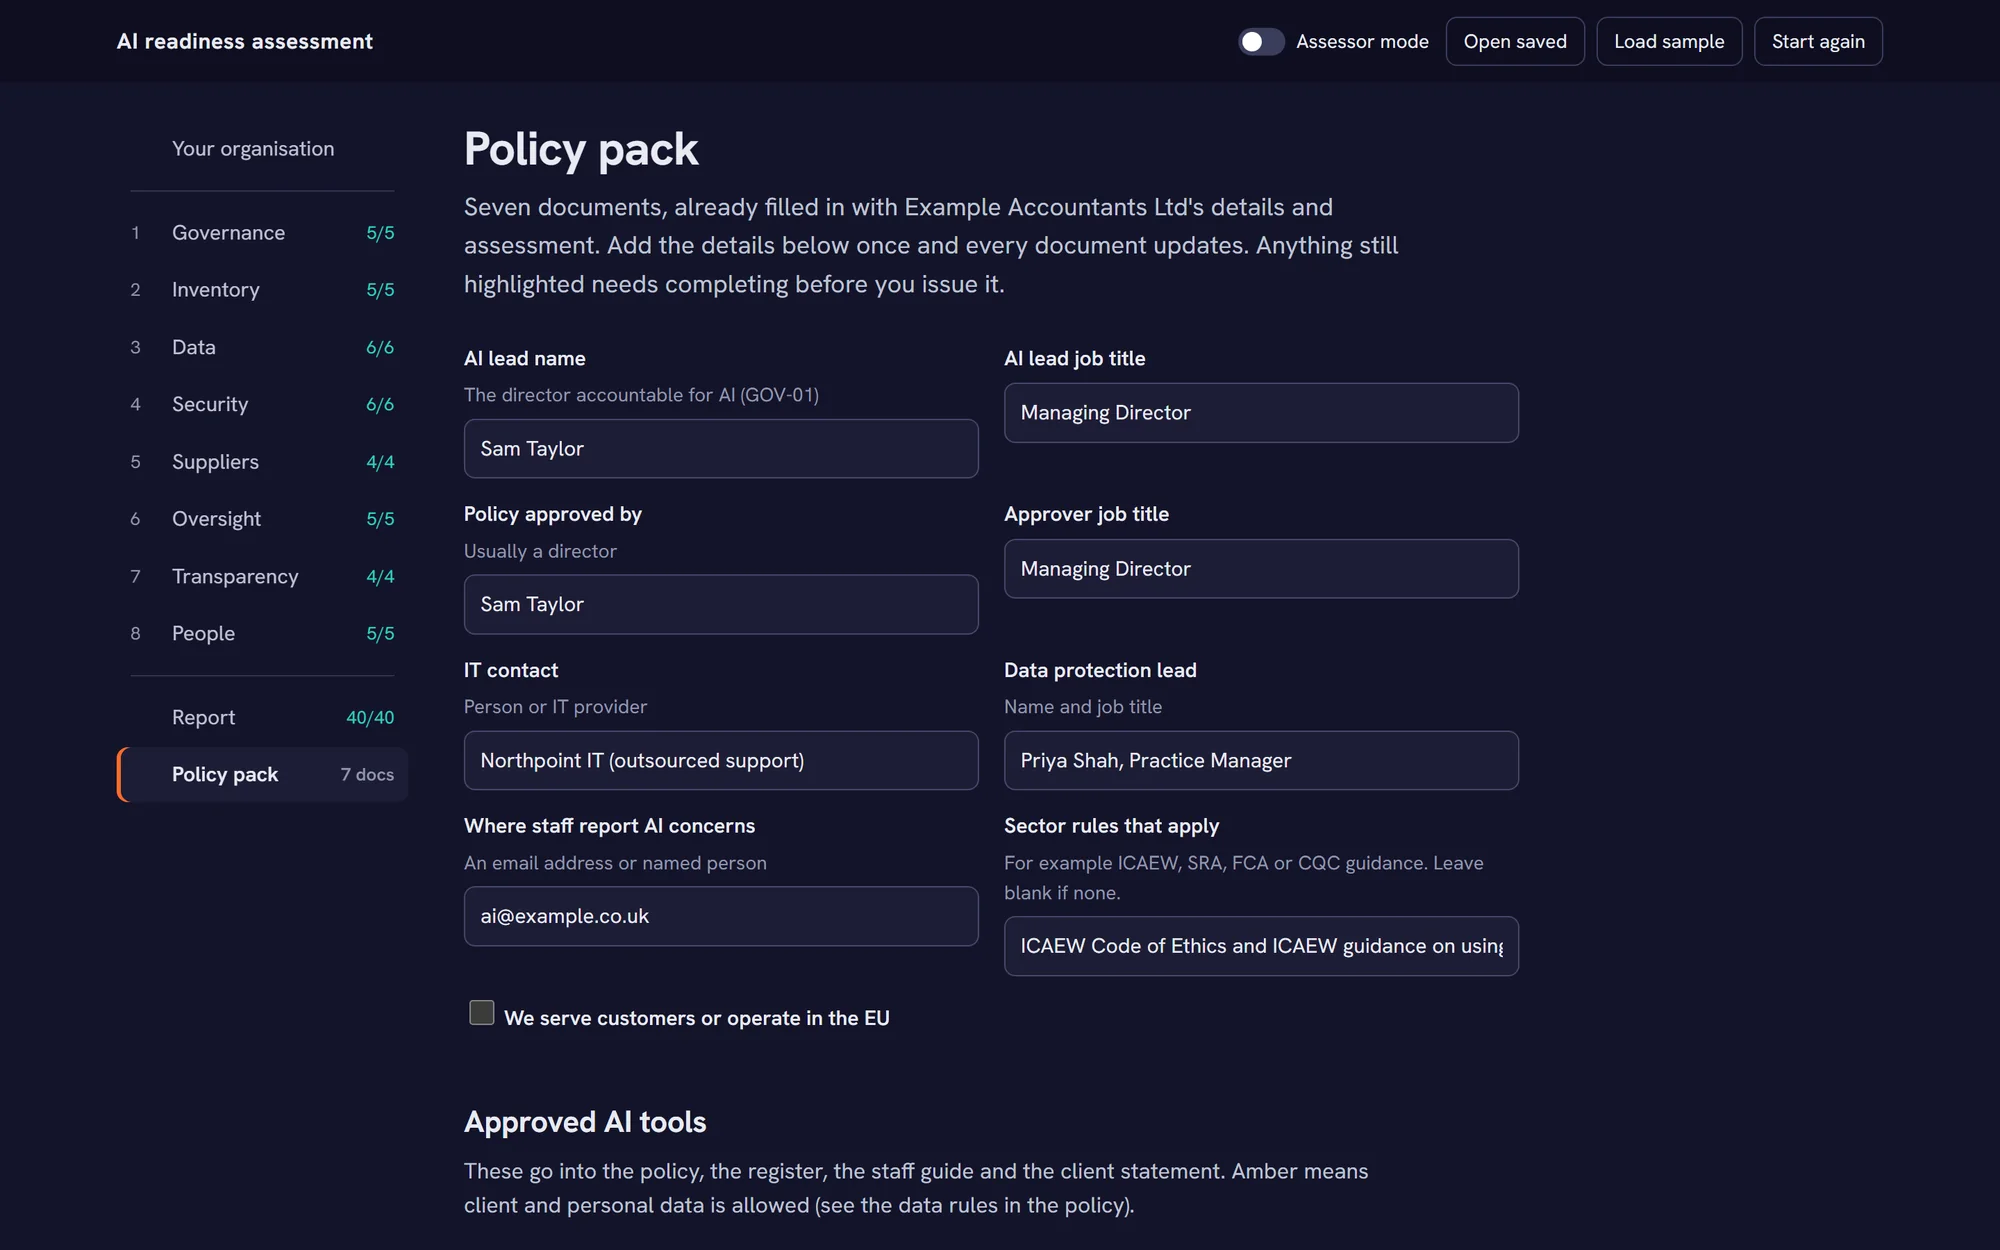
Sette documenti compilati con il nome della vostra organizzazione, le persone, gli strumenti approvati e le regole del settore. Rivedeteli, adattateli e adottateli. Scaricabili in PDF o modificabili in Word.
 Policy sull'uso accettabile dell'AILe regole per tutto il personale, con modulo di presa visione
 Guida rapida all'AI per il personaleLa policy in una pagina
 Registro degli strumenti AIOgni strumento approvato, con responsabile e data di revisione
 Checklist per i fornitori AICosa chiedere prima di approvare uno strumento
 Modello di DPIA per l'AIPer gli usi più rischiosi dei dati personali
 Procedura per gli incidenti AILa prima ora, il primo giorno, il termine delle 72 ore
 Dichiarazione sull'AI per i clientiLa vostra risposta a «come usate l'AI?»
I dati una volta sola, tutti i documenti aggiornati
Indicate chi è responsabile dell'AI, chi si occupa della protezione dei dati e quali strumenti sono approvati. Ciò che manca viene evidenziato, e la dichiarazione per i clienti non promette controlli che non avete ancora.
Come si svolge
Tre passi, dal primo incontro alle policy firmate dal personale.
- La sessione
Un incontro con il consulente
Circa un'ora, insieme a chi in azienda segue l'AI, l'IT e la protezione dei dati. Rispondiamo alle domande insieme.
- Lo stesso giorno
Il risultato, subito
Vedete l'esito e il punteggio di ogni area già durante l'incontro. Poi ricevete il report completo e decidiamo insieme le priorità.
- Primi 30 giorni
Le lacune, chiuse
Seguite le azioni dei primi 30 giorni con le policy già pronte da adottare. Dopo 12 mesi, o prima se cambia il modo in cui usate l'AI, ripetiamo la valutazione.
Scoprite quale AI usa già il vostro personale
Nella maggior parte delle aziende si usa più AI di quanta ne sia mai stata approvata. Lo Shadow AI check legge il vostro Microsoft 365 e mostra quali strumenti di AI sono collegati agli account aziendali o installati sui dispositivi aziendali, prima ancora di scrivere una regola.
Shadow AI
Strumenti di AI collegati agli account aziendali o installati sui dispositivi aziendali.
| Strumento | Come l'abbiamo trovato | Chi | Può leggere | Il nostro primo parere |
|---|---|---|---|---|
| ChatGPT | Collegato, installato | 5 persone, 4 dispositivi | File | Sì, con un piano business |
| Grammarly | Collegato | 8 persone | Solo profilo | Sì, con limiti |
| Otter.ai | Collegato | 3 persone | Calendari, riunioni | Da verificare prima |
| Claude | Installato | 2 dispositivi | Solo accesso | Sì, con un piano business |
| DeepSeekNuovo | Installato | 1 dispositivo | Solo accesso | No per i dati aziendali |
| Ollama | Installato | 1 dispositivo | Solo accesso | Sì, con limiti |
Shadow AI
Studio Esempio Srl
No per i dati aziendali
Sì, con un piano business
Da verificare prima
Sì, con limiti
Cosa trova
Le app di AI a cui il personale accede con l'account di lavoro, le app di AI sui dispositivi che gestite, cosa può leggere ciascuna (file, posta, calendari) e quando è stata usata l'ultima volta.
Cosa ricevete
Un breve report Shadow AI (PDF) con il nostro primo parere su ogni strumento e una chiamata di 30 minuti per decidere cosa consentire, limitare o bloccare.
Come funziona
Solo lettura. Il vostro amministratore approva l'accesso una volta e può revocarlo in qualsiasi momento. Non leggiamo mai email, file, chat o prompt di nessuno.
£295
Una tantum, fino a 25 dipendenti, IVA esclusa. Viene scalato dalla valutazione se la prenotate entro 90 giorni.
Quanto supporto vi serve?
Ogni livello parte dalla stessa valutazione. Colmate le lacune da soli con il piano e le policy, oppure lasciate che lo facciamo insieme a voi.
Report
Un quadro chiaro e un piano
da £795
- Sessione di valutazione
- Report e piano d'azione
- Pacchetto di policy compilato
- Presentazione dei risultati alla direzione, fino a un'ora
Verificato
Quando clienti o assicuratori chiedono prove
da £1.950
- Tutto ciò che è incluso in Report
- Evidenze verificate per ogni controllo critico
- Microsoft 365 controllato in automatico: accessi, approvazione delle app, app di AI collegate agli account del personale, condivisione dei file
- Impostazioni di prevenzione della perdita di dati e di audit riviste insieme a voi
- Report contrassegnato come Verificato
Consigliato
Chiavi in mano
Quando volete che le lacune le colmiamo noi
da £2.950
- Tutto ciò che è incluso in Verificato
- Correggiamo con voi le impostazioni di Microsoft 365: autenticazione a più fattori, approvazione delle app, link di condivisione e inviti agli ospiti. Ogni modifica viene spiegata e concordata prima di essere fatta
- Lancio della policy sull'AI: una sessione di 45 minuti per tutto il personale
- Nuovo controllo dopo 30 giorni, con un report aggiornato
Prezzi una tantum fino a 25 dipendenti, IVA esclusa. Per team più grandi, un preventivo a prezzo fisso.
Domande frequenti
Se la vostra non c'è, chiedetecelo quando prenotate.
È una certificazione?
No. È una valutazione della prontezza basata su ciò che ci dite e, con il livello Verificato, su ciò che controlliamo. Non è una certificazione, né un parere di audit, né una consulenza legale. La certificazione ufficiale ISO/IEC 42001 può essere rilasciata solo da un organismo di certificazione accreditato, e la valutazione è un buon primo passo in quella direzione.
Quanto costa?
Fino a 25 dipendenti: Report da £795, Verificato da £1.950 e Chiavi in mano, in cui colmiamo le lacune insieme a voi, da £2.950. Lo Shadow AI check costa £295, oppure £395 da 26 a 100 dipendenti. Tutti i prezzi sono IVA esclusa, fissi e concordati prima di iniziare, senza tariffe giornaliere. Per team più grandi forniamo un preventivo a prezzo fisso. Dopo, se volete restare aggiornati: rivalutazione annuale da £495 l'anno, Continuativo con controlli trimestrali di Microsoft 365 da £375 a trimestre, oppure monitoraggio Shadow AI da £49 al mese.
Quanto tempo richiede?
Una sessione di circa un'ora per rispondere alle domande, poi una presentazione di circa un'ora alla direzione: l'esito, le cinque priorità principali e chi fa cosa. Nel frattempo ricevete il report e il pacchetto di policy.
Avete bisogno di accedere ai nostri sistemi?
Non per il livello Report. Per il livello Verificato ci serve un accesso in sola lettura alle impostazioni di Microsoft 365, oppure le esaminiamo insieme a voi sullo schermo. Non modifichiamo nulla.
Altre domande
Potete colmare le lacune al posto nostro?
Sì, è il livello Chiavi in mano. Modifichiamo le impostazioni di Microsoft 365 segnalate dalla valutazione, come l'autenticazione a più fattori, le app che il personale può approvare, i link di condivisione «Chiunque» e gli inviti agli ospiti. Nulla viene modificato senza il vostro consenso e potete vedere ogni modifica fatta. Teniamo anche una breve sessione per presentare la policy sull'AI al personale e ricontrolliamo dopo 30 giorni. Interventi più ampi, come riordinare anni di condivisioni di file prima di Copilot, sono quotati a parte.
Chi dovrebbe partecipare?
La persona che sarà responsabile dell'AI, idealmente un membro della direzione, chi si occupa dell'IT e chi gestisce la protezione dei dati. In una piccola azienda possono essere due persone.
Usiamo Google Workspace, non Microsoft 365. Funziona lo stesso?
Sì. Le domande, il report e le policy valgono per qualsiasi strumento, inclusi Gemini e ChatGPT. Per ora i controlli delle impostazioni del livello Verificato riguardano Microsoft 365.
Possiamo comunicare il risultato ai nostri clienti?
Sì, con queste parole: «valutata come [esito] per l'uso sicuro dell'AI, sulla base delle informazioni fornite il [data]». Il pacchetto di policy include anche una dichiarazione sull'AI di una pagina per i clienti, che promette solo ciò che avete già in atto.
Per quanto tempo è valido il risultato?
Dodici mesi, o fino a un cambiamento significativo, come l'estensione di Copilot a tutti o l'introduzione di un chatbot per i clienti.
Le 40 domande, area per area
Quaranta domande in otto aree, le stesse che affrontate con il consulente. Quelle segnate come critiche devono essere pienamente soddisfatte per ottenere l'esito «Pronta». Su richiesta si aggiungono domande su quali usi dell'AI adottare e su come verificare che rendano.
Governance e responsabilità5 domande. Chi decide sull'AI e se le regole sono messe per iscritto.
- C'è una persona, idealmente un amministratore, responsabile di come l'azienda usa l'AI?Critica
- Avete una policy scritta sull'uso dell'AI che tutto il personale ha letto e accettato?Critica
- Un nuovo strumento di AI, o un nuovo uso di uno esistente, va approvato prima che il personale inizi a usarlo?
- Avete individuato le leggi, le norme di settore e le clausole dei contratti con i clienti che riguardano il vostro uso dell'AI?
- La direzione rivede almeno una volta l'anno l'uso dell'AI, i rischi e gli incidenti?
Inventario degli strumenti e AI non autorizzata5 domande. Sapere quali strumenti di AI si usano, compresi quelli che nessuno ha approvato.
- Tenete un registro di tutti gli strumenti di AI in uso, comprese le funzioni di AI dei software che già avete (per esempio Microsoft Copilot, Gemini, le note automatiche di Zoom o Teams, gli assistenti del CRM)?Critica
- Per ogni strumento, il registro indica un responsabile, lo scopo, quali dati vi entrano e il tipo di licenza (gratuita o aziendale)?
- Sapete se il personale usa per lavoro account di AI gratuiti o personali (per esempio ChatGPT gratuito o Gemini personale)?
- Gli strumenti di AI e le estensioni del browser non approvati sono bloccati o monitorati sui dispositivi aziendali?
- Registratori e assistenti che prendono appunti durante le riunioni sono sotto controllo (chi può attivarli, e quando)?
Protezione dei dati e privacy6 domande. Cosa finisce negli strumenti di AI e i vostri obblighi secondo il GDPR.
- Ci sono regole chiare su quali dati si possono e non si possono inserire negli strumenti di AI (dati personali, dati dei clienti, informazioni riservate)?Critica
- I vostri dati sono classificati o etichettati, così che persone e strumenti sappiano cosa è riservato?
- Dove l'AI tratta dati personali in modo più rischioso, avete svolto una valutazione d'impatto sulla protezione dei dati (DPIA)?
- La vostra informativa privacy dice dove l'AI viene usata con i dati personali delle persone?
- Le decisioni importanti sulle persone (assunzioni, retribuzioni, crediti, idoneità, provvedimenti disciplinari) sono sempre riviste da una persona invece di essere prese solo dall'AI?Critica
- Le vostre regole di conservazione dei dati coprono prompt, cronologie delle chat, trascrizioni e contenuti generati dall'AI?
Sicurezza di strumenti e piattaforme6 domande. Licenze, accessi e impostazioni che impediscono agli strumenti di AI di far uscire dati.
- I dati di lavoro si usano solo con licenze di AI aziendali che si impegnano a non addestrare i modelli sui vostri dati?Critica
- Il personale accede agli strumenti di AI con l'account aziendale (accesso unico) protetto dall'autenticazione a più fattori?
- Prima di attivare un assistente che cerca nei vostri file (Microsoft 365 Copilot, Gemini for Workspace), avete rivisto i permessi di condivisione ed eliminato le condivisioni eccessive?Critica
- Regole di prevenzione della perdita di dati o etichette di riservatezza impediscono che dati riservati vengano incollati negli strumenti di AI, o mostrati da essi?
- L'attività con l'AI viene registrata, così da poter indagare se qualcosa va storto?
- Se create o collegate una vostra AI (chatbot, automazioni, chiavi API, agenti), le chiavi sono conservate in modo sicuro e la sicurezza viene verificata prima della messa in funzione?
Fornitori e contratti4 domande. Cosa fanno i fornitori di AI con i vostri dati e cosa consentono i vostri contratti.
- Avete verificato nei termini di ogni fornitore di AI se i vostri dati vengono usati per addestrare i loro modelli?
- Sapete dove ogni fornitore di AI conserva e tratta i vostri dati (Regno Unito, UE, USA) e quali garanzie si applicano ai trasferimenti?
- C'è un accordo sul trattamento dei dati con ogni fornitore di AI che gestisce dati personali?
- Avete verificato nei contratti con i clienti eventuali clausole che limitano l'uso dell'AI sui loro dati o sul lavoro per loro, o che chiedono di dichiararlo?
Supervisione umana e qualità dei risultati5 domande. Controllare ciò che produce l'AI prima che qualcuno ci faccia affidamento.
- Il personale deve controllare l'accuratezza di ciò che produce l'AI prima che arrivi a un cliente o che qualcuno ci faccia affidamento?Critica
- Gli usi più delicati (consulenza legale, finanziaria, medica, sul personale o sulla sicurezza) hanno una revisione in più da parte di una persona qualificata?
- Dove l'AI incide sulle persone (per esempio selezione dei curriculum, idoneità dei clienti), avete verificato pregiudizi o esiti ingiusti?
- Avete regole su diritto d'autore e proprietà intellettuale per l'AI, sia per ciò che vi inserite sia per ciò che ne esce?
- L'azienda potrebbe continuare a lavorare se uno strumento di AI importante smettesse di funzionare, cambiasse o andasse disattivato?
Trasparenza4 domande. Essere chiari con clienti e colleghi su dove usate l'AI.
- I clienti sanno quando stanno interagendo con l'AI (per esempio un chatbot sul sito o risposte automatiche)?
- Le persone vengono informate, e il loro consenso viene chiesto, prima che una riunione o una chiamata sia registrata o trascritta dall'AI?
- Immagini, video o voci generati dall'AI sono segnalati come tali dove potrebbero trarre in inganno?
- Riuscite a rispondere in fretta alle domande di un cliente su come usate l'AI (per esempio in un questionario di verifica dei fornitori)?
Persone, formazione e incidenti5 domande. Formazione, segnalazioni e cosa succede quando qualcosa va storto.
- Tutto il personale ha seguito una formazione sull'AI negli ultimi 12 mesi?Critica
- La formazione spiega quali dati non condividere, come controllare ciò che produce l'AI e come riconoscere le truffe che usano l'AI (voce e video falsi, phishing con l'AI)?
- Il personale sa come segnalare un errore dell'AI, dati finiti per sbaglio in uno strumento di AI o un dubbio sul suo uso?
- Il vostro piano di risposta agli incidenti copre gli incidenti legati all'AI (dati incollati in un'AI pubblica, truffe con voci o video falsi, uso improprio di un chatbot)?
- Le procedure di ingresso e uscita del personale comprendono account e licenze di AI?
Scoprite a che punto siete
Raccontateci qualcosa della vostra organizzazione: vi risponderemo entro un giorno lavorativo per organizzare la valutazione.
- Confermiamo il livello e la data della sessione.
- Ricevete un breve elenco di cosa preparare.
- Non addebitiamo nulla finché non avete accettato il prezzo.